Один пароль на все сайты: как утечка из службы доставки приводит ко взлому Госуслуг
Большинство пользователей придумывают один удачный пароль и годами используют его везде — от электронной почты и Госуслуг до мелких интернет-магазинов, форумов и сервисов заказа еды.
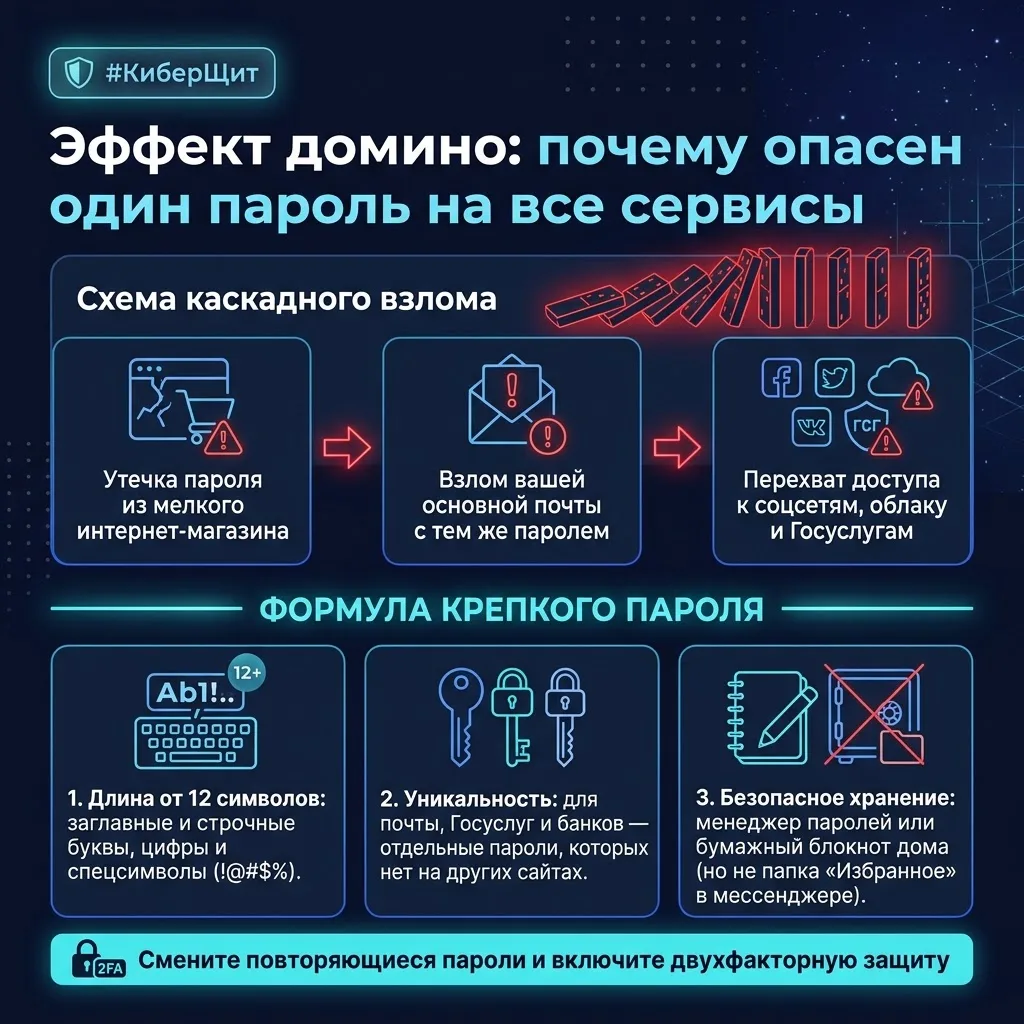
Киберпреступники знают об этой привычке и используют ее для каскадного взлома: когда брешь в защите маленького сайта открывает доступ ко всей цифровой жизни человека.
Как работает каскадный взлом
1 Регистрация на стороннем ресурсе
Вы заказываете пиццу, регистрируетесь в программе лояльности или на сайте объявлений. Чтобы не забыть данные для входа, вводите свою основную почту (или номер телефона) и привычный пароль.
2 Утечка базы данных
У небольших сайтов защита часто слабее, чем у банков или государственных порталов. Когда хакеры взламывают такой сервис, база с миллионами связок «почта + пароль» попадает в сеть.
3 Автоматическая атака на главные аккаунты
Специальные программы преступников берут утекшую пару данных и за доли секунды проверяют ее на сотнях популярных сервисов. Как только пароль подходит к вашей основной электронной почте, злоумышленники получают ключ ко всем привязанным к ней соцсетям, облачным хранилищам и порталу Госуслуг.
Какие пароли программы подбирают за 1 секунду
Даты рождения (ваши и детей), номера телефонов, номера машин и клички домашних животных.
Клавиатурные комбинации вроде qwerty12345 или 1q2w3e4r.
Один и тот же базовый пароль, к которому в конце просто дописывают цифру или первую букву названия сайта.
4 правила надежной парольной гигиены
Выделите «красную зону» безопасности. У вашей главной электронной почты, портала Госуслуг, Apple ID / аккаунта Google и онлайн-банков должны быть абсолютно уникальные пароли, которые больше нигде не повторяются.
Используйте парольные фразы вместо коротких слов. Сложный пароль не обязательно должен быть нечитаемым набором символов. Соедините 3–4 несвязанных слова, добавьте цифры и знаки препинания (например, по первым буквам строчки из любимой книги или фильма). Пароль длиной от 12 символов технически невозможно подобрать перебором.
Не храните пароли в переписках и заметках. Никогда не сохраняйте списки паролей в папке «Избранное» в мессенджере, в черновиках почты или в обычных текстовых файлах на рабочем столе. Используйте надежные менеджеры паролей с шифрованием или старый проверенный способ — бумажный блокнот, который лежит дома в недоступном для посторонних месте.
Включите второй фактор защиты (2FA). На всех критически важных сервисах активируйте двухфакторную аутентификацию. Даже если ваш пароль окажется в утекшей базе, без второго кода преступник не сможет войти в личный кабинет.
Перешлите этот пост в семейный чат — проверьте сегодня вечером, не совпадает ли ваш пароль от почты и Госуслуг с паролем от старых сайтов.
#КиберЩит #Безопасность #Госуслуги #ЗащитаДанных